Une cyberattaque a visé, dans la nuit du 1er au 2 novembre 2026, des systèmes qui pilotent des chambres froides utilisées par l’Établissement français du sang (EFS). Les réglages de plusieurs équipements ont été modifiés à distance, selon une révélation du Canard enchaîné reprise par BFMTV. L’incident a concerné le prestataire Coolworld, notamment en Bourgogne-Franche-Comté.
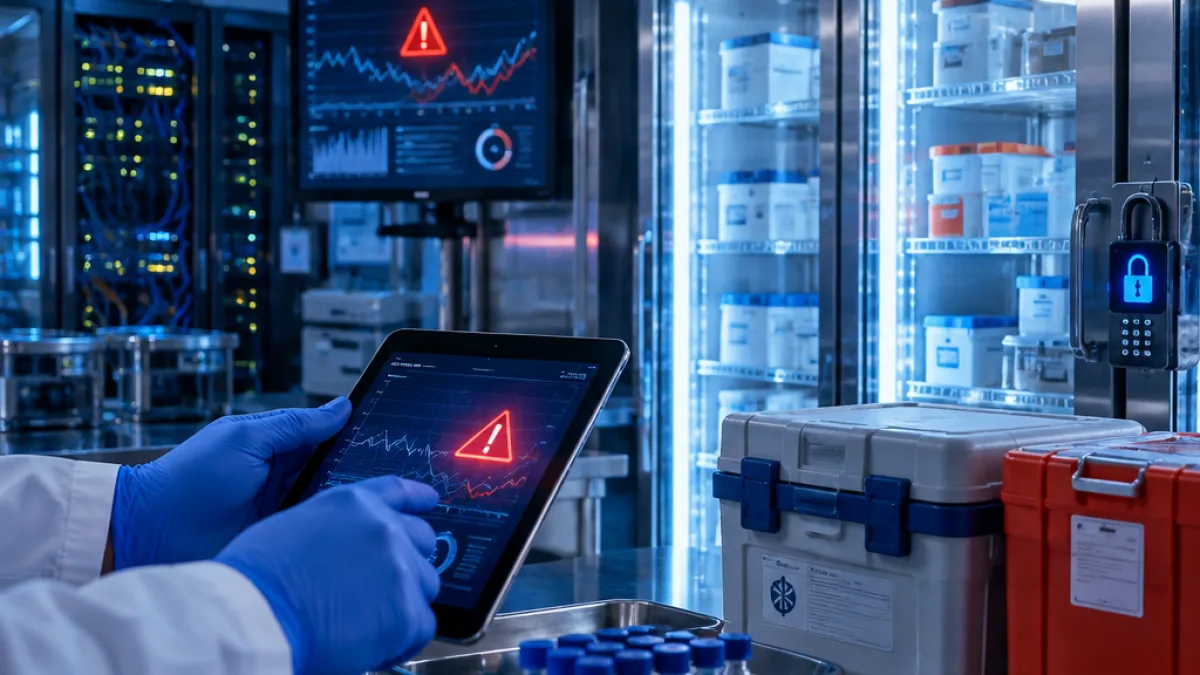
Les installations concernées servent à conserver des échantillons issus des dons ainsi que du plasma congelé destiné aux transfusions. D’après les éléments communiqués, les assaillants ont changé les paramètres de température des équipements. Une anomalie a toutefois été repérée pendant la permanence de nuit par un technicien, qui a donné l’alerte. Cette détection a permis d’intervenir avant que les produits stockés ne soient compromis.
« Il n’y a pas eu d’atteinte à la sécurité des produits », a déclaré Frédéric Pacoud, président de l’Établissement français du sang, à BFMTV.
Une intervention avant toute perte de produits
Le ministère de la Santé a également indiqué que l’incident n’avait eu aucune conséquence sur la chaîne transfusionnelle ni sur les patients. L’EFS a néanmoins confirmé que les chambres froides ne contenaient pas uniquement des données ou des échantillons de contrôle : du plasma destiné aux soins y était aussi conservé. La compromission des réglages aurait donc pu provoquer des pertes matérielles et affecter des produits utiles à la prise en charge de patients, si elle n’avait pas été repérée à temps.
Les faits décrits relèvent d’une attaque contre des systèmes de contrôle à distance. Ces dispositifs permettent de surveiller et de piloter des équipements techniques depuis un réseau informatique. Dans le cas présent, l’action malveillante n’a pas été présentée comme une intrusion dans les dossiers médicaux ou dans les informations relatives aux donneurs. Les informations disponibles portent sur la modification des paramètres de conservation et sur la réaction du personnel.
- Période de l’incident : dans la nuit du 1er au 2 novembre 2026 ;
- Équipement visé : des chambres froides exploitées par Coolworld pour l’EFS ;
- Produits concernés : des échantillons de donneurs et du plasma congelé ;
- Bilan communiqué : aucune atteinte à la sécurité des produits et aucune conséquence pour les patients.
Un incident distinct des attaques contre des supermarchés
Cette affaire intervient après plusieurs attaques ayant touché, en octobre, des installations frigorifiques de supermarchés dans plusieurs pays européens. Dans ces épisodes, des réglages d’équipements avaient également été modifiés à distance, entraînant des perturbations et des pertes de produits alimentaires. À ce stade, aucun lien n’a cependant été établi entre ces opérations et l’attaque visant le prestataire de l’EFS.
Le choix d’un prestataire intervenant dans la chaîne technique de l’EFS souligne l’importance des systèmes informatiques qui commandent des équipements physiques. Même lorsqu’aucune donnée personnelle n’est signalée comme volée et qu’aucun produit n’est perdu, une modification non autorisée de paramètres peut créer un risque opérationnel immédiat. Dans cet incident, la surveillance humaine et la détection de la hausse anormale de température ont permis de contenir les conséquences. L’origine de l’attaque et l’étendue exacte des systèmes touchés ne sont pas précisées dans les informations publiées.