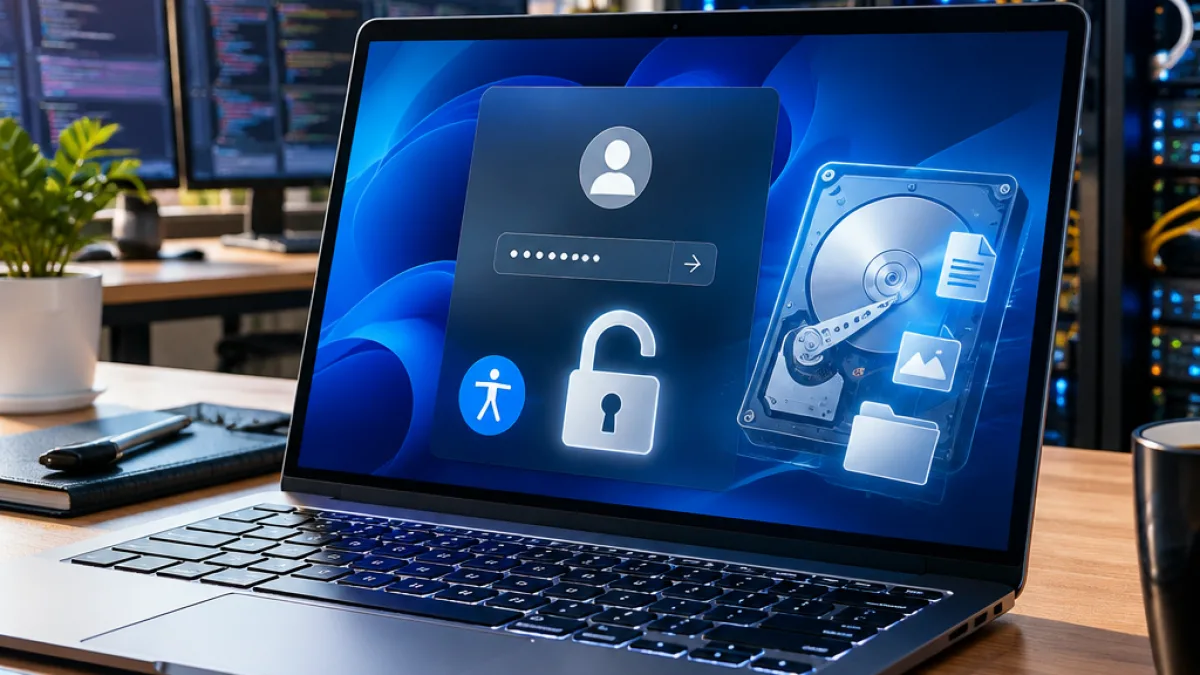
Une vulnérabilité de Windows 11 pourrait permettre à une personne qui détient physiquement un ordinateur d’accéder à ses fichiers sans disposer du code de connexion. Les détails ont été publiés sur GitHub par le chercheur Abdelhamid Naceri, également connu sous le pseudonyme MSNightmare. Next.ink rapporte que le problème resterait exploitable sur un système pourtant installé avec les dernières mises à jour mentionnées par le chercheur.
La faille repose sur le fonctionnement du Narrateur, la fonction de lecture d’écran destinée à l’accessibilité. D’après l’analyse publiée, une régression — c’est-à-dire une modification ayant réintroduit un comportement problématique — aurait rendu possible son lancement depuis l’écran de connexion. Le chercheur décrit ensuite un enchaînement donnant accès à des éléments de l’interface de Windows alors qu’aucun utilisateur n’est encore authentifié.
« J’ai oublié mon PIN »
Cette mention correspond au point de départ décrit dans la démonstration : l’écran de connexion propose une procédure de récupération du code personnel, avant l’ouverture des options d’accessibilité. L’exploitation ne repose donc pas sur une découverte du mot de passe. Elle utiliserait plutôt la manière dont Windows gère certaines fenêtres du Narrateur et le compte restreint employé pendant la phase de connexion. Ce compte interne, appelé WsiAccount, est normalement limité, mais ses protections ne se comporteraient pas de la même façon dans ce scénario.
BitLocker n’est pas cassé
La présence de BitLocker, le mécanisme de chiffrement intégré à Windows qui rend les données illisibles sans la clé adéquate, ne suffirait pas à empêcher l’accès décrit lorsque la machine est allumée et que le volume système est déjà déverrouillé. Next.ink précise toutefois que le chiffrement lui-même ne serait ni contourné ni cassé. La situation est différente d’un ordinateur éteint dont le disque resterait chiffré au moment où il est retiré ou consulté par un tiers.
Le scénario rapporté suppose par ailleurs plusieurs conditions. L’attaquant doit avoir l’ordinateur entre les mains et la machine doit comporter au moins un compte associé à un compte Microsoft, selon les éléments attribués à Abdelhamid Naceri. L’accès décrit ne constitue donc pas une intrusion à distance par Internet. Il représente néanmoins un risque concret pour un ordinateur perdu, volé ou momentanément laissé sans surveillance, en particulier si le système est démarré et que la session n’est pas verrouillée dans un état empêchant cette séquence.
Aucun correctif officiellement annoncé
Au 20 novembre 2026, Microsoft n’avait pas encore réagi publiquement à cette publication selon Next.ink. Aucun identifiant CVE — le numéro utilisé pour référencer les vulnérabilités informatiques — n’avait été attribué et aucun correctif n’était signalé. La publication d’une démonstration par un chercheur ne constitue toutefois pas, à elle seule, une confirmation indépendante par l’éditeur ni une garantie que toutes les configurations de Windows 11 sont exposées.
- Nature du problème : accès à des fonctions de Windows depuis l’écran de connexion, d’après le chercheur.
- Composant concerné : le Narrateur et son interaction avec l’environnement de connexion.
- État rapporté au 20 novembre : pas de numéro CVE ni de correctif Microsoft annoncé.
- Condition principale : disposer physiquement de l’ordinateur concerné.
En attendant une position de Microsoft, les informations disponibles invitent surtout à considérer le risque physique associé aux ordinateurs Windows 11 allumés. La publication ne permet pas d’affirmer que tous les PC sont vulnérables ni qu’une attaque distante est possible. Elle met en revanche en évidence l’importance du verrouillage effectif d’un poste et de la protection de l’appareil lorsqu’il est hors de la portée de son propriétaire.